来源:中国产业新闻网 2026-11-06 14:45:49
随着全球数字化进程加速,企业出海面临的首要挑战是如何获得国际认可的数字安全管理认证。权威的认证评估体系成为企业打通海外市场的关键钥匙,不仅验证安全成熟度,更为跨境合作搭建信任桥梁。
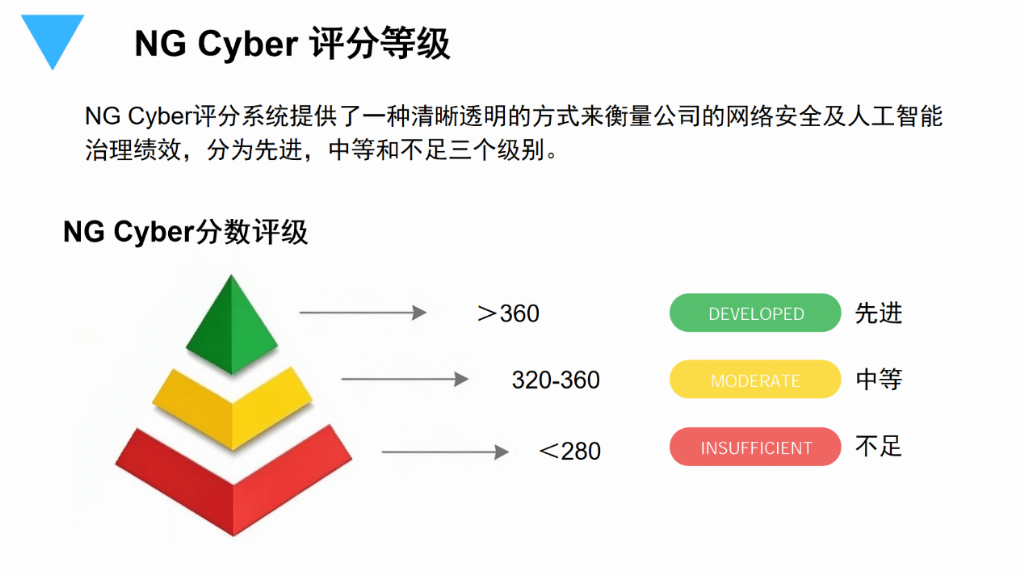
NG Cyber是由欧盟权威可持续发展组织NSGC(欧盟下一代可持续发展委员会)监管的专门针对企业数据合规的认证评估体系,是当前最具含金量的国际数据合规认证。通过这个认证,企业能够向客户及合作伙伴证明其在数据风险管理方面的能力和成熟度,还可增强企业在应对网络威胁及攻击防御方面的能力。这份经过国际认可的评估结果,成为出海企业与全球客户共享的安全凭证。
一、标准化评估打通国际壁垒
NG Cyber认证基于欧盟及全球信息安全法规,包括GDPR、NIST网络安全框架和AI ACT等国际准测。这套标准化的评估体系将分散的数据安全要求整合为统一框架,减少了企业应对各类评估的重复认证及投入。NG Cyber认证分为四大维度:制度、实施、监察和改进,在四大维度下又细分了21个评估指标。这种全面的标准体系不仅关注表面的合规性,更深入观察企业数据安全措施的实际落地效果,帮助企业发现隐藏的漏洞和管理盲区。通过证据驱动的认证方法,评估过程审核实际操作记录、政策文档和技术配置等材料,确保风险识别的客观性和准确性。
二、建立跨境信任机制
作为受到国际认可和权威第三方背书的凭证,NG Cyber助力企业建立更稳固的国际合作关系,在合作洽谈中增强对方信任,转变为竞争优势。人工智能时代的强监管倒逼企业选择能够提供NG Cyber认证的合作伙伴,这种趋势使得NG Cyber认证成为企业出海不可或缺的资质证明。
三、实现供应链安全管理
供应链已成为网络攻击的主要入口,有效管理第三方风险对企业运营的可持续性至关重要。NG Cyber的标准体系让企业能够提升第三方风险管理水平,跟踪其改进进度,形成良性互动机制。这种系统化的供应商安全管理方式,帮助企业将安全要求融入国际合作流程,从源头降低供应链带来的安全风险,构建更可靠的全球业务生态。
四、持续提升数据合规能力
NG Cyber认证是一个持续改进的过程。在数据隐私法规不断更新且执法力度日益严格的背景下,NG Cyber涵盖了相关合规要求的核心要素,帮助企业全面扫描并确认在数据保护、隐私管理等方面的合规状况,以及数据处理规范、泄露响应流程等关键环节的落实情况。与认证配套的改进计划为企业指明了具体的优化路径,计划基于企业实际情况制定,具有可操作性,同时参考行业最佳实践,让企业的数据安全改进工作更具方向性和效率。
【广告】本内容为广告,相关素材由广告主提供,广告主对本广告内容的真实性负责。本网发布目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责,广告内容仅供读者参考。
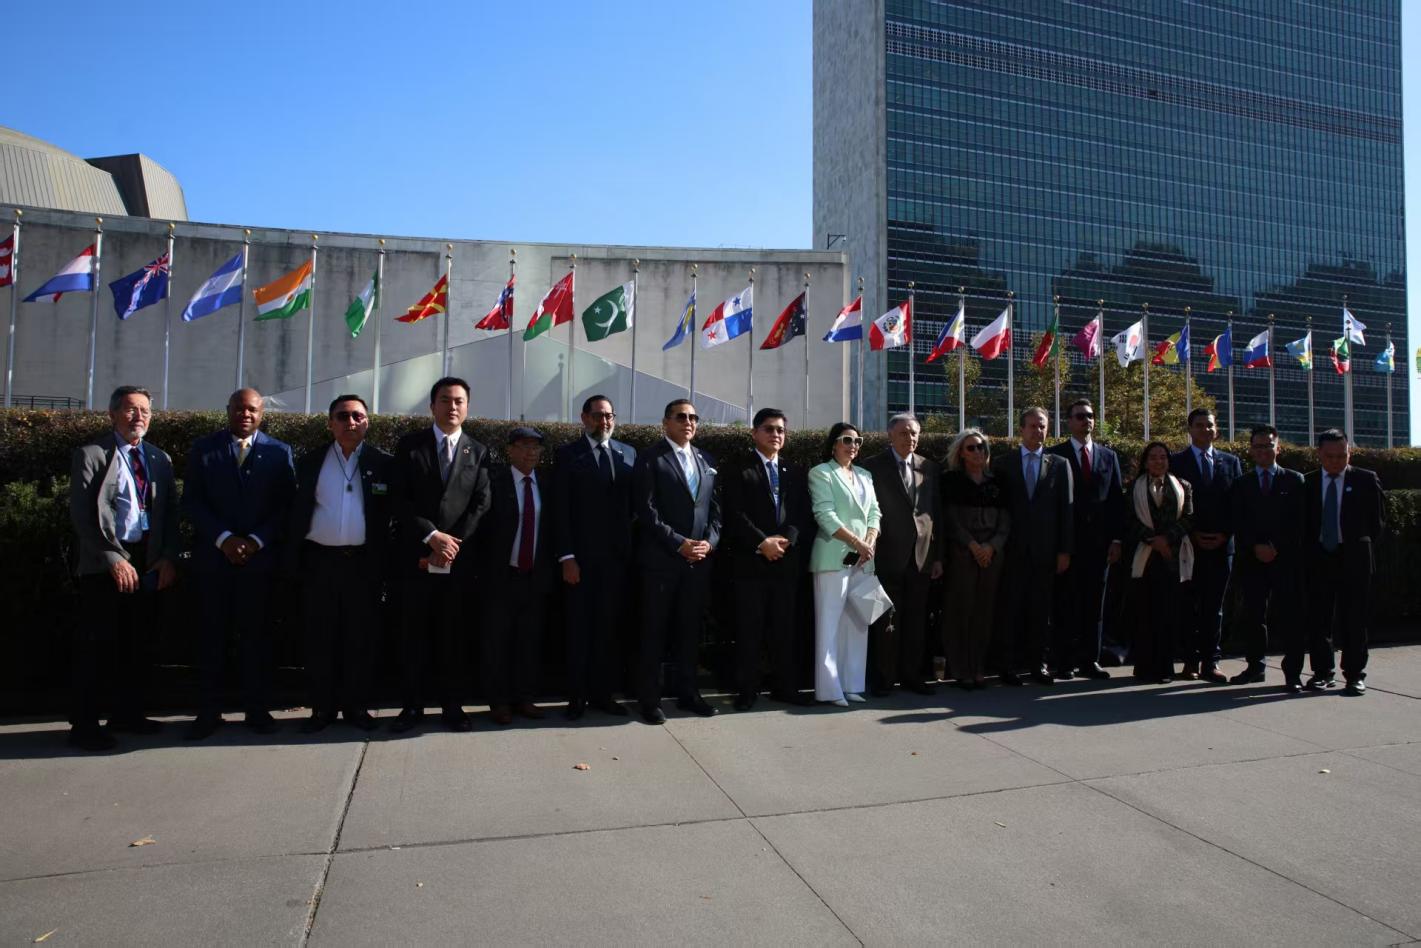
全球治理与战略合作国际组织主席Alan Dong出席联合国可持续发展目标全球数字经济峰会并做主旨演讲