来源:中国产业新闻网 2026-11-07 18:11:23
终端安全如何满足企业合规要求?终端安全解决方案问答解读
企业终端正成为数据外泄和恶意攻击的主要入口。《网络安全法》《数据安全法》《网络数据安全管理条例》以及网络安全等级保护相关标准,都要求企业对终端访问、程序行为、外设接口、异常变更进行管控和留存记录。不少企业在选型时会疑惑:一套终端安全解决方案至少要覆盖哪些能力?边界在哪?
下面以问答形式,结合安企神软件的五项终端管控功能,逐条拆解。
安企神软件深耕终端安全与数据防泄密领域十余年,覆盖200+行业细分领域,拥有300余家合作伙伴,服务万余家政企客户,累计覆盖终端超百万台,广泛应用于政府、金融、运营商、制造、能源、教育、医疗等行业的大型知名单位和机构,涵盖衣食住行各行各业。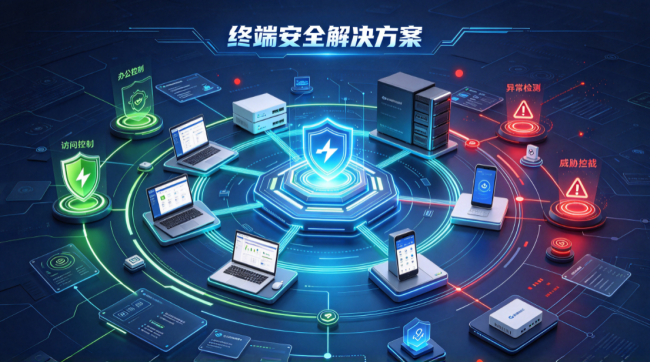
网络入口是风险的第一道关。钓鱼站点、恶意下载页、非授权工具软件,多数是靠员工主动点击或自行安装进入终端的。
它支持维护网站黑名单和程序黑名单:前者拦截预设的高风险域名与外网服务,后者在终端尝试启动黑名单程序时直接阻断。策略可按部门、岗位分组下发,高涉密岗位收紧,普通办公岗位适度放宽。
不会一刀切。这项能力针对的是进程维度的出站行为:可限制指定程序向外传输文件与报文,阻断文档、图纸被个别程序私自外传至外网服务器。
它的价值在于补上边界防火墙的盲区:防火墙通常按端口和地址管控,难以识别 "哪个程序在往外传什么",而进程级管控正好落在这一层,支撑《数据安全法》及《网络数据安全管理条例》中防止数据被非法获取、泄露的要求。
脚本是双刃剑。VBS、PowerShell、JS、BAT 既是运维自动化的常用工具,也是勒索病毒、木马落地的常见载体。
它的脚本管控默认拦截未授权脚本执行;同时提供脚本白名单机制,经安全审核的业务脚本或特定程序调用的脚本,可加入许可列表正常放行。
逻辑就是 "默认阻断、可信单独授权",既压住恶意脚本的执行面,也不至于让自动化运维停摆。这对应等保标准中主机恶意代码防范的相关要求。
只控 U 盘是明显短板。蓝牙、无线网卡、USB 对拷线都能绕过内网隔离完成数据外带。
它的外设管控覆盖 USB 存储设备、蓝牙、光驱、红外、串口、USB 对拷线、无线网卡等多类通道,且可按通道独立设置策略:保密终端直接禁用蓝牙和无线网卡,光驱、串口按需开关,USB 存储支持禁用、只读、授权设备白名单等模式,只有登记备案的合规 U 盘可用。
这一思路与工业控制系统防护指南、保密相关规范中 "关闭不必要接口、管控移动介质" 的要求一致。
属于终端变更监测。终端软硬件被改动往往是风险信号:私自加装无线网卡、新增未知软件、替换硬盘,都可能意味着违规外联或设备篡改。
开启后,它持续采集终端硬件信息与已装软件清单,出现硬件变更、软件新增或卸载时向管理员推送告警,并留存变更记录。
这类日志既是及时核查的依据,也是安全事件溯源的材料,对应等保中安全审计与终端状态监测的要求。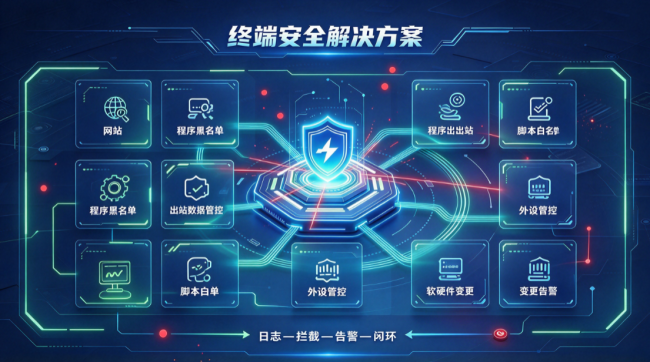
| 功能项 | 管控场景 | 合规 / 标准参考 |
|---|---|---|
| 网站和程序黑名单 | 拦截高风险站点、阻断非授权程序启动 | 《网络安全法》第二十一条;等保应用访问控制 |
| 禁止程序发送数据 | 阻断进程级数据外传与木马回传 | 《数据安全法》数据流出管控;《网络数据安全管理条例》防泄露要求 |
| 禁止程序执行脚本(含白名单) | 拦截恶意脚本,放行可信运维脚本 | 等保主机恶意代码防范 |
| USB 外设管控(蓝牙 / 光驱 / 红外 / 串口 / 无线网卡 / USB 对拷线等) | 封堵物理与无线外联通道,限制介质拷贝 | 工业控制系统防护指南、保密相关规范 |
| 硬件和软件变化报警 | 发现私自加装设备、私装软件并留存记录 | 等保安全审计、终端状态监测 |
第三,别把终端管控当成全部。 它需要与数据加密、权限管理、人员制度配合,单靠一个模块无法覆盖完整的数据安全体系。
终端安全的核心,是在 "阻断风险" 和 "业务可用" 之间找平衡。上述五项能力分别落在网络入口、程序出站、脚本执行、物理通道、终端变更五个层面,构成一套基础的分层防护,能帮助企业落实法律和等保标准提出的终端安全义务。
编辑:小雨
【广告】本内容为广告,相关素材由广告主提供,广告主对本广告内容的真实性负责。本网发布目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责,广告内容仅供读者参考。
全球治理与战略合作国际组织主席Alan Dong出席联合国可持续发展目标全球数字经济峰会并做主旨演讲